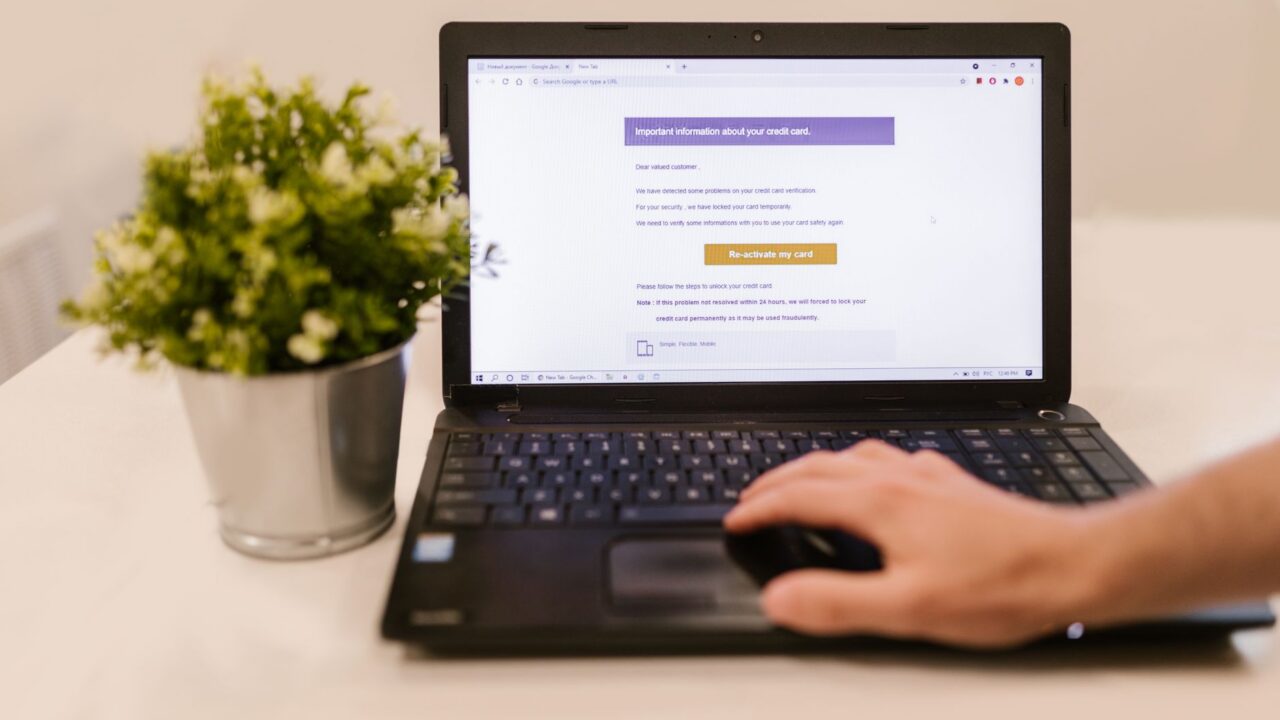
Un mesaj de la „bancă” anunță că ți s-a blocat cardul. Un „curier” îți cere o taxă mică pentru livrarea unui colet. Un „furnizor” îți trimite o factură cu un cont bancar nou. Toate par legitime la prima vedere, au sigle cunoscute și un ton profesionist. În spatele lor se află însă una dintre cele mai vechi și mai eficiente metode de fraudă online: phishingul.
Atacatorii nu mai trimit mesaje stângace, pline de greșeli, ușor de recunoscut. Mesajele de azi sunt adesea impecabile, personalizate și sincronizate cu situații reale din viața ta. Vestea bună este că, oricât de bine ar fi construite, au aproape întotdeauna câteva trăsături comune. Odată ce le cunoști, devii o țintă mult mai dificilă. Iată cum le recunoști și ce faci dacă ai căzut deja în capcană.
Ce este phishingul și de ce funcționează
Phishingul este o tentativă de a te păcăli să dezvălui informații sensibile, cum ar fi parole, date de card sau coduri de autentificare, ori să faci o acțiune în folosul atacatorului: să descarci un fișier infectat, să plătești o sumă sau să aprobi o tranzacție. Numele vine de la cuvântul englezesc pentru pescuit, iar comparația este potrivită: atacatorul aruncă momeala și așteaptă ca cineva să muște.
Metoda funcționează pentru că exploatează reacții omenești firești, nu vulnerabilități tehnice. Mesajele folosesc aproape întotdeauna una dintre următoarele pârghii:
- Urgența: „contul va fi suspendat în 24 de ore”, „ultima notificare înainte de executare”.
- Autoritatea: banca, o instituție publică, șeful tău, un furnizor important.
- Frica: o tranzacție suspectă, o amendă, o problemă legală.
- Curiozitatea sau câștigul: un premiu, o rambursare, o fotografie în care „apari”.
- Rutina: o factură, o confirmare de livrare, o resetare de parolă, lucruri pe care le primești oricum des.
Când simți presiune să acționezi imediat, acela este exact momentul în care trebuie să încetinești.
Atacatorii își aleg adesea momentele cu grijă: sfârșitul zilei de lucru, perioadele aglomerate dinaintea sărbătorilor, zilele în care se plătesc facturile sau perioadele în care toată lumea așteaptă colete. Când ești obosit sau grăbit, verifici mai puțin, iar ei știu asta foarte bine.
Semnele după care recunoști un mesaj fals
Adresa expeditorului
Numele afișat poate fi orice, dar adresa reală de e-mail spune adesea adevărul. Deschide detaliile expeditorului și verifică domeniul de după semnul @. Atacatorii folosesc domenii care seamănă cu cele reale, cu o literă schimbată, o cratimă în plus sau o terminație diferită. O bancă nu îți va scrie de pe o adresă gratuită de e-mail.
Linkurile
Înainte să dai clic, ține cursorul deasupra linkului, fără să apeși, și citește adresa reală afișată în colțul ferestrei. Pe telefon, ține apăsat pe link pentru a vedea adresa. Dacă textul linkului spune un lucru, iar adresa duce în altă parte, mesajul este suspect. Atenție la adresele lungi, în care numele băncii apare la început, dar domeniul real este altul.
Tonul și cererea
Instituțiile serioase nu îți cer niciodată pe e-mail sau prin SMS parola, codul PIN, codul primit prin SMS sau datele complete ale cardului. Orice mesaj care cere aceste informații este, aproape sigur, o fraudă.
Atașamentele
Fișierele neașteptate, mai ales arhivele, documentele care îți cer să activezi macrocomenzi sau fișierele cu extensii neobișnuite, sunt periculoase. O factură reală de la un furnizor cunoscut vine, de regulă, în formatul obișnuit și în contextul unei colaborări existente.
Detaliile care nu se leagă
Un mesaj adresat „Stimate client” de la o firmă care te cunoaște pe nume, o livrare pentru un colet pe care nu l-ai comandat, o factură de la un serviciu pe care nu îl folosești sau o formulare ușor nefirească sunt indicii care merită luate în serios.
Scenariile cele mai des întâlnite
Atacatorii reciclează câteva povești care funcționează bine. Dacă le cunoști, le recunoști mai ușor:
- Coletul blocat, care necesită o taxă mică de livrare plătită cu cardul pe o pagină falsă.
- Contul bancar suspendat sau tranzacția suspectă, cu un link către o copie a paginii de autentificare a băncii.
- Rambursarea de taxe sau de bani de la o instituție, pentru care trebuie să îți introduci datele cardului.
- Abonamentul care expiră la o platformă de streaming sau de stocare în cloud.
- Documentul partajat care cere autentificarea în contul de e-mail pentru a fi văzut.
- Mesajul de la un cunoscut al cărui cont a fost compromis, cu o cerere urgentă de bani sau un link ciudat.
Același tip de înșelăciune circulă și prin SMS și aplicații de mesagerie, unde linkurile scurtate și spațiul mic fac verificarea și mai dificilă. Regulile sunt aceleași: nu da clic din mesaj, ci intră direct în aplicația oficială sau tastează singur adresa site-ului.
Phishingul care țintește firmele
Pentru companii, cea mai costisitoare variantă este frauda cu facturi și cu schimbarea contului bancar. Atacatorul compromite sau imită adresa de e-mail a unui furnizor real și anunță că plățile trebuie făcute, de acum înainte, într-un cont nou. Uneori, scenariul vine pretins de la directorul firmei, care cere contabilului un transfer urgent și confidențial.
Apărarea cea mai eficientă nu este tehnică, ci procedurală. Orice schimbare a datelor bancare ale unui partener se confirmă telefonic, la un număr deja cunoscut, nu la cel din e-mail. Plățile mari sau neobișnuite se aprobă de două persoane. Iar o evidență clară a facturilor și a plăților face ca o cerere ieșită din tipar să fie observată rapid. O relație bine organizată cu partenerii de afaceri, inclusiv o rutină clară de urmărire a încasărilor, ca cea descrisă în ghidul despre clienții care întârzie plățile, reduce mult spațiul de manevră al atacatorilor.
Instruirea echipei contează la fel de mult. Un angajat care știe că poate opri o plată suspectă fără să fie certat pentru întârziere este cea mai bună protecție pe care o poate avea o firmă.
Ce faci dacă ai dat deja clic
Se întâmplă oricui, inclusiv celor atenți. Important este să reacționezi rapid și calm:
- Nu mai introduce nicio informație pe pagina deschisă și închide-o.
- Dacă ai introdus o parolă, schimb-o imediat, de pe un dispozitiv sigur, și schimb-o și pe celelalte conturi unde ai folosit-o.
- Dacă ai introdus datele cardului, sună imediat la bancă, la numărul de pe spatele cardului, și cere blocarea lui.
- Activează autentificarea în doi pași pe contul afectat, dacă nu era deja activă.
- Dacă ai descărcat un fișier, deconectează dispozitivul de la internet și rulează o scanare completă de securitate.
- Verifică activitatea recentă a contului: autentificări noi, reguli de redirecționare a e-mailurilor, dispozitive conectate.
- Anunță persoanele potrivite: departamentul IT, dacă este un cont de serviciu, și contactele tale, dacă mesajele frauduloase au plecat din contul tău.
Păstrează mesajul original, nu îl șterge imediat. Poate fi util băncii, echipei IT sau autorităților, iar raportarea lui ca phishing în aplicația de e-mail ajută la blocarea mesajelor similare pentru alți utilizatori.
Un scut pe termen lung
Recunoașterea mesajelor false este esențială, dar nu poți fi atent sută la sută în fiecare zi. De aceea, merită să construiești câteva straturi de protecție care să te apere și în momentele de neatenție.
Primul strat este autentificarea în doi pași pe toate conturile importante. Chiar dacă îți dai parola pe o pagină falsă, atacatorul are nevoie și de al doilea factor. Cheile fizice de securitate și cheile de acces de tip passkey sunt cele mai rezistente, pentru că nu funcționează pe site-uri false.
Al doilea strat este un manager de parole. El completează automat datele doar pe adresa corectă a site-ului, deci tăcerea lui pe o pagină care arată exact ca banca ta este un semnal de alarmă. În plus, parolele unice limitează daunele: o parolă furată deschide un singur cont, nu pe toate.
Al treilea strat îl reprezintă actualizările sistemului de operare, ale browserului și ale aplicației de e-mail, care închid breșele folosite de atașamentele infectate. Iar al patrulea este obiceiul de a verifica pe alt canal: suni la numărul cunoscut al băncii, intri direct în aplicația curierului, îl întrebi pe coleg pe hol dacă chiar ți-a trimis acel fișier.
Întrebări frecvente
Doar deschiderea unui e-mail de phishing este periculoasă?
În general, simpla citire a mesajului nu produce daune în aplicațiile moderne de e-mail. Riscul apare când dai clic pe linkuri, descarci atașamente sau răspunzi cu informații. Ca măsură de precauție, dezactivează încărcarea automată a imaginilor externe, care poate confirma expeditorului că adresa ta este activă.
Filtrele de spam nu opresc toate aceste mesaje?
Opresc foarte multe, dar nu pe toate. Mesajele bine construite, trimise de pe conturi compromise reale, trec adesea de filtre. Atenția ta rămâne ultima linie de apărare.
Cum îmi protejez documentele importante dacă un cont este compromis?
Prin copii de siguranță păstrate separat și printr-o organizare clară a documentelor. Principiile din articolul despre arhivarea corectă a documentelor financiare te ajută să recuperezi rapid ce contează, chiar și după un incident.
Phishingul nu dispare, ci se adaptează constant la obiceiurile noastre. Cea mai bună apărare rămâne un reflex simplu: când un mesaj cere ceva urgent, verifici pe alt canal înainte să acționezi. Combinat cu parole unice, autentificarea în doi pași și puțină neîncredere sănătoasă, reflexul acesta te scutește de majoritatea neplăcerilor pe care le poate aduce un singur clic grăbit.
Foto: RDNE Stock project / Pexels